WordPress sendiri cukup aman. Sebagian besar peretasan terjadi karena plugin usang, password lemah, atau tema bajakan. Berikut dua belas langkah yang menutup sebagian besar celah tersebut.
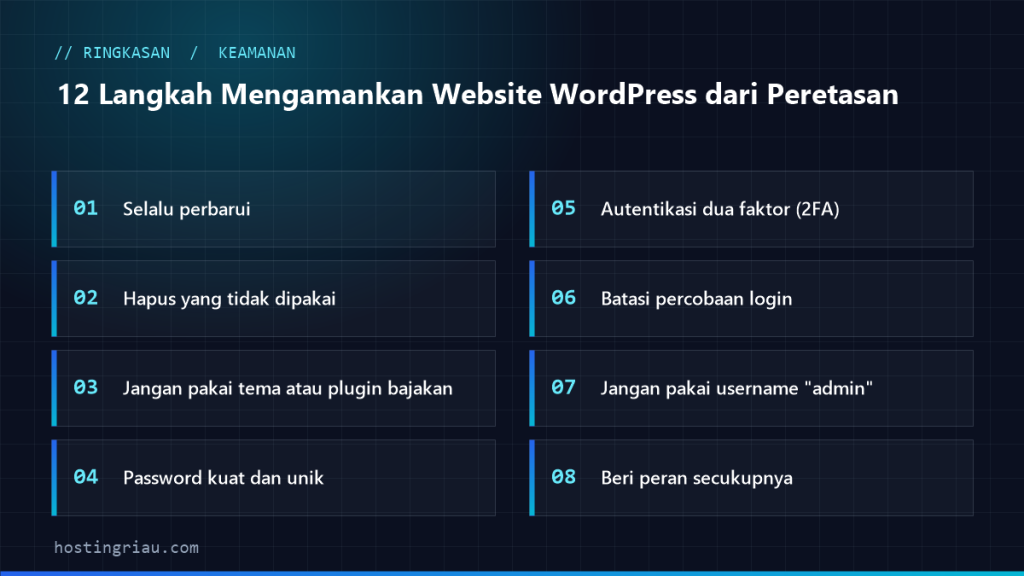
1. Selalu perbarui
Perbarui inti WordPress, tema dan plugin secara rutin. Aktifkan pembaruan otomatis untuk komponen tepercaya.
2. Hapus yang tidak dipakai
Plugin dan tema nonaktif tetap bisa dieksploitasi. Hapus, jangan hanya dinonaktifkan.
3. Jangan pakai tema atau plugin bajakan
Versi "nulled" hampir selalu berisi kode berbahaya.
4. Password kuat dan unik
Gunakan password panjang yang berbeda untuk WordPress, cPanel, database dan email. Generator Password bisa membantu.
5. Autentikasi dua faktor (2FA)
Dengan 2FA, password yang bocor saja tidak cukup untuk masuk.
6. Batasi percobaan login
Plugin keamanan bisa memblokir IP yang berkali-kali gagal login, mencegah serangan brute force.
7. Jangan pakai username "admin"
Buat akun administrator dengan nama lain, lalu hapus akun "admin" lama.
8. Beri peran secukupnya
Penulis cukup diberi peran Author atau Editor, bukan Administrator.
9. Izin file yang benar
Folder 755, file 644, dan wp-config.php sebaiknya 640 atau 600. Jangan pernah 777.
10. Matikan editor file di dashboard
Tambahkan baris berikut di wp-config.php agar peretas yang berhasil masuk tidak bisa mengedit kode lewat dashboard:
define('DISALLOW_FILE_EDIT', true);11. HTTPS di mana-mana
Pastikan seluruh website memakai HTTPS, termasuk halaman login. Periksa sertifikat dengan Cek SSL.
12. Backup dan pemantauan
Backup harian ke lokasi lain dan pemantauan perubahan file membuat Anda bisa segera bertindak jika terjadi sesuatu.
Tanda-tanda website diretas
- Muncul halaman atau tautan asing, sering berbahasa asing atau berisi judi.
- Pengunjung dialihkan ke situs lain, terutama dari HP.
- Peringatan "situs ini mungkin berbahaya" di Google.
- Akun administrator baru yang tidak dikenal.
Jika mengalaminya, segera ganti semua password dan hubungi support hosting. Kami akan membahas cara membersihkan malware WordPress di artikel tersendiri.
Keamanan adalah kebiasaan, bukan sekali pasang. Di HostingRiau, setiap akun terisolasi satu sama lain, sehingga masalah di satu akun tidak menular ke akun lain.
Foto sampul: TheDigitalWay / Pixabay
n